
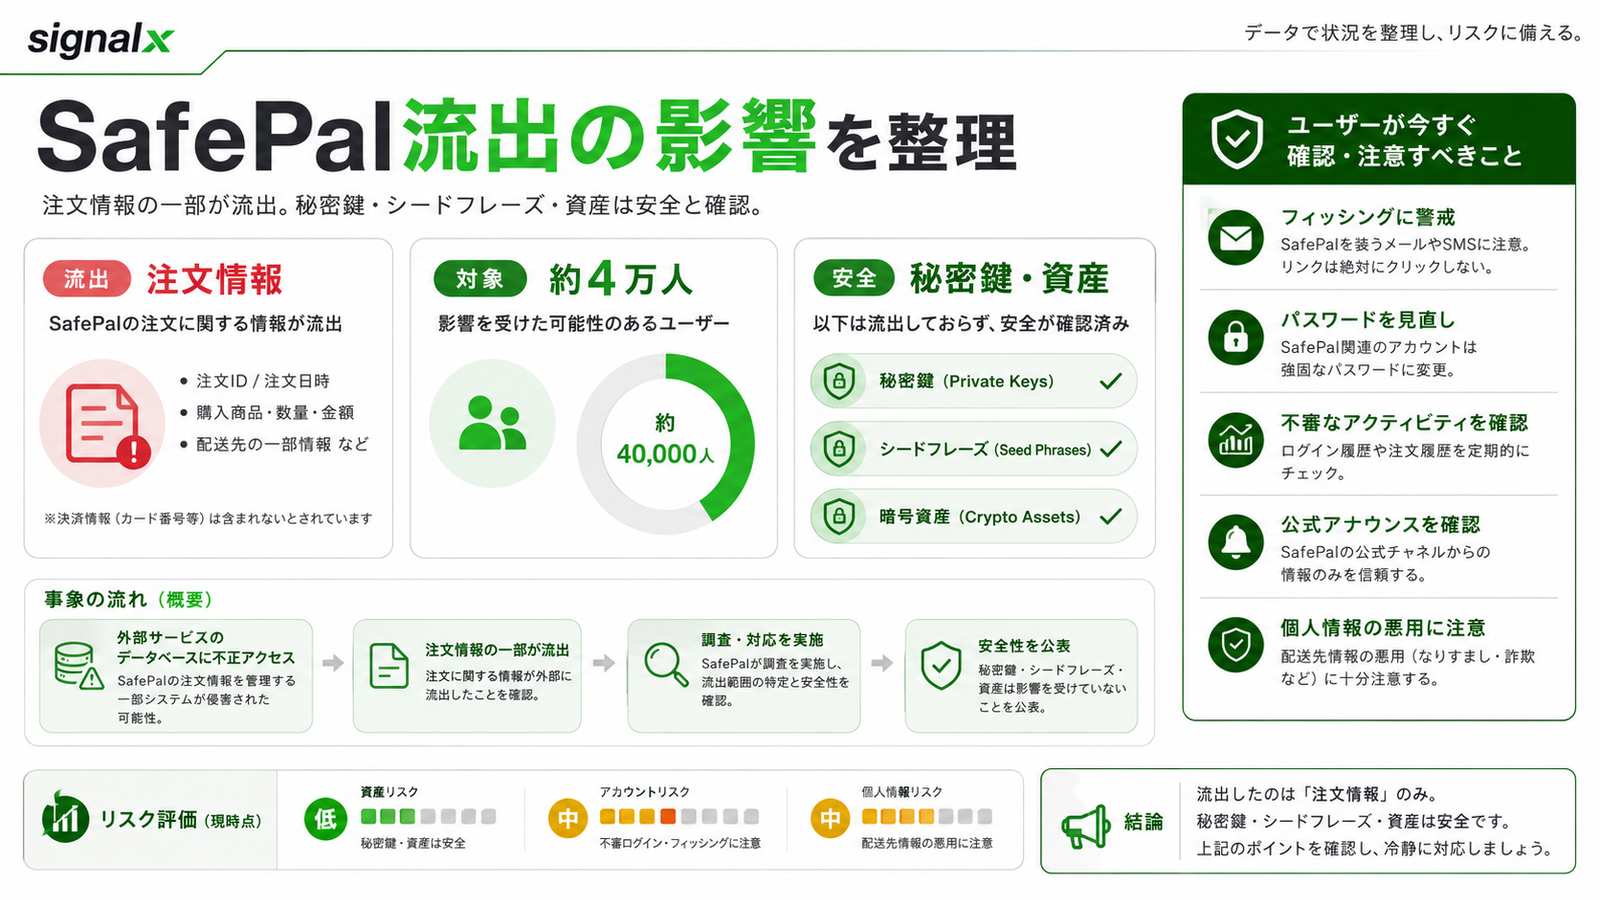
暗号資産ウォレットSafePalは、約4万人の顧客の注文情報が流出するデータ侵害を報告したものの、秘密鍵やシードフレーズ、暗号資産自体は完全に安全であると発表した。
SafePalによると、2025年3月2日から2026年4月11日に注文を行った39,798人の顧客の氏名、住所、連絡先情報が不正にアクセスされたという。
暗号資産ハードウェアウォレットを提供するSafePalは、数千人に及ぶ顧客の個人情報が流出したセキュリティインシデントを公表した。流出した情報には氏名や住所、連絡先が含まれており、これによりフィッシングやなりすましのリスクが生じている。一方で、暗号資産の資金、ウォレットの秘密鍵、パスワードに関しては一切被害がないと説明している。
SafePalは、安全なハードウェアウォレットとソフトウェアアプリケーションを通じてデジタル資産の保管・管理を提供する企業である。
今回の事件は先日のColdcardハードウェアウォレットへのハッキングに続くもので、Coldcard事件では約1億2,000万ドル相当のビットコインが盗まれたと報じられている。これらの事件はハードウェアウォレットに固有の弱点とは断定できないが、暗号資産の保管に絶対安全は存在しないことを示しているとともに、資産の分散保管の重要性を示唆している。
何が起きたのか?
SafePalは、顧客の注文を追跡するプラグインに認証の欠陥を発見したと日曜日に発表した。この欠陥により、攻撃者は他の顧客の注文情報を閲覧できた可能性があると説明している。例えるなら、注文番号を変更するだけで他の顧客のレシートや配送情報が見えてしまう状態だという。
影響を受けたのは2025年3月2日から2026年4月11日に注文した39,798人の顧客である。
SafePalは基盤となるウォレットのセキュリティに問題はなく、ユーザーのシードフレーズ、秘密鍵、銀行パスワード、銀行口座情報、決済カード番号、政府発行のIDなどは漏れていないと強調した。
ただし、詐欺メールや電話、手紙等でシードフレーズや秘密鍵を共有したユーザーに対しては、ウォレットが侵害された可能性があるとして資産を新しいウォレットに移すよう警告している。
SafePalの対応
同社は脆弱性の修正と追加のセキュリティ強化を実施したと発表した。被害顧客全員に対しsecurity@safepal.comからメールで通知し、独立した第三者セキュリティ企業に修正内容の監査および注文処理システムのレビューを依頼している。
さらに、注文処理システムに保存される顧客の個人情報は収集日から90日間のみ保持すると明言。また、今回の侵害に関連する30以上の詐欺サイトやフィッシングリンクを確認し、削除したことも公表している。