
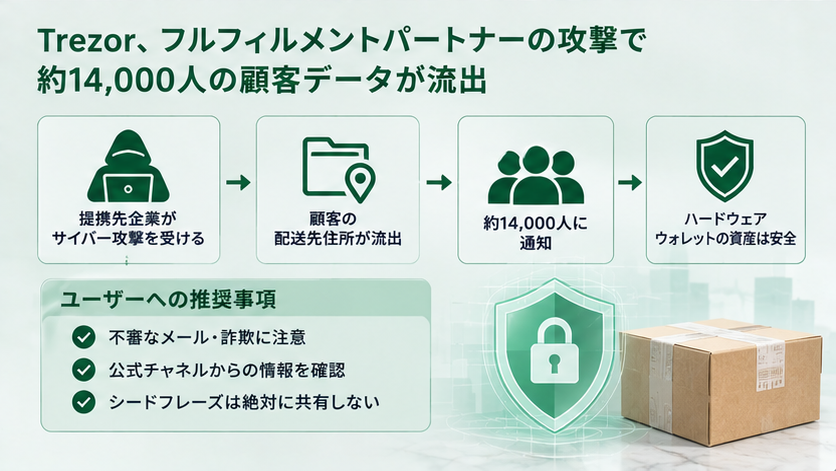
Trezorの発送代行パートナーであるShipMonkがシステムに不正アクセスを受け、約1万4,000人の顧客情報が影響を受けたと、同社が木曜日に報告した。
Trezorによると、1万1,742人の氏名、メールアドレス、電話番号、配送先住所が流出し、加えて1,947人の氏名、居住都市、メールアドレスも侵害を受けた。その結果、被害者は米国、英国、スウェーデン、コロンビア、ブラジル、イタリア、ポルトガルの顧客を含む約1万4,000人に上った。
Trezorは木曜日、X(旧Twitter)上で「難しい知らせがあります。残念ながら発送業者の一つでデータ流出が発生し、機密注文情報が漏洩しました」と発表した。
米国のサイバーセキュリティ企業SentinelOneによれば、このTrezor関連のセキュリティ侵害は、2024年に世界的なデータ流出件数が過去最高水準に達している状況で発生した。今年のデータ流出件数は2023年比で17%増加し、世界中で週平均2,090件の攻撃が観測されている。さらに1月以降は月ごとに約3%ずつ増加傾向にあると推計される。
Trezorは影響を受けた顧客全員に電子メールで通知を行い、通知を受け取っていない顧客のデータは漏洩していないと説明した。現時点で流出情報の公開・共有・販売の確認はなく、関連した詐欺やハッキングの試みも把握していない。また、Amazon経由で購入した顧客は別の発送パートナーが対応しているため影響はないとも補足した。
同社のシステム自体は侵害されておらず、ウォレットデバイスの安全性も維持されていると強調。一方で、流出した顧客がメールや電話、郵便によるフィッシング攻撃の標的になるリスクが高まっていると警告している。詐欺師による銀行や暗号資産取引所、Trezorに成りすました攻撃が懸念される。
データ流出により盗まれた情報に対しては、被害者が長期間ハッキングリスクにさらされ続ける可能性がある。物流記録が売買またはオンライン公開されるとサイバー犯罪者は繰り返し詐欺に悪用し、身代金要求者は自宅住所を使って700ドルから1,000ドルの恐喝や、偽造デバイスを直接送りつけるケースもある。大規模顧客情報流出の法的対処や被害修復、ブランドダメージ対応にはハードウェア企業で3,300万ドル以上の費用がかかると推計されている。
さらに暗号資産保有者は物理的襲撃のリスクも増加している。サイバーセキュリティ企業Certikによれば、2024年上半期の対面強要被害額は1億2,400万ドルに達し、データ流出が直接の原因ではないものの深刻な問題となっている。DeepStrikeは年間の金銭的損失が数百億ドル規模と推定している。
Trezorは13年の歴史の中で顧客の電話番号や配送先住所が流出したのは今回が初めてだと述べた。ただし、背後のSatoshi Labsは2024年1月に第三者のサポートポータルのセキュリティ侵害で66,000人の顧客情報が漏洩し、2022年4月にも約10万7,000人分の情報が流出している。内部ファームウェアやデバイス上の暗号技術は遠隔不正アクセスを受けておらず、資産の盗難も起きていない。
暗号資産用ハードウェアウォレット大手Ledgerも2024年1月に第三者ECパートナーのGlobal-eに関連したデータ流出を経験している。2020年には約30万人分の利用者情報が漏洩し、翌年にはそれを利用したフィッシングキャンペーンが確認されている。